【100万人が使った機能も危険】Googleお墨付きもウイルス化?使わない機能は即消すべき理由
今回は、スマホライフPLUSに掲載された記事を参考に、パスワード変更すら無意味なGoogleアカウントの「永久ID」窃取の脅威、100万人利用の人気拡張がマルウェア化した事件、自衛手段を解説します。
 イチオシスト
※記事内で紹介した商品を購入すると、売上の一部が当サイトに還元されることがあります。
「便利そうだから」と安易に入れたブラウザの拡張機能、本当に安全ですか?
「便利だからと入れてない?」パスワード変えても逃げられない!追加機能に潜む乗っ取りの罠
Google ChromeやMicrosoft Edgeなど、普段使用しているブラウザの機能を拡張して便利にしてくれるツール。しかし、拡張機能は「ブラウザ内のすべてのデータへのアクセス・変更」という非常に強大な権限を持つため、最もハッカーの標的にされやすい抜け道となっています。
今回は、スマホライフPLUS(https://sumaholife-plus.jp/)に掲載された記事を参考に、拡張機能に潜む最新の深刻な脅威と対策をご紹介。各項目の詳細はぜひスマホライフPLUSでご確認ください。
1:Googleアカウントの「永久ID」が盗まれる?Socket社が公表した悪質Chrome拡張機能108個の脅威
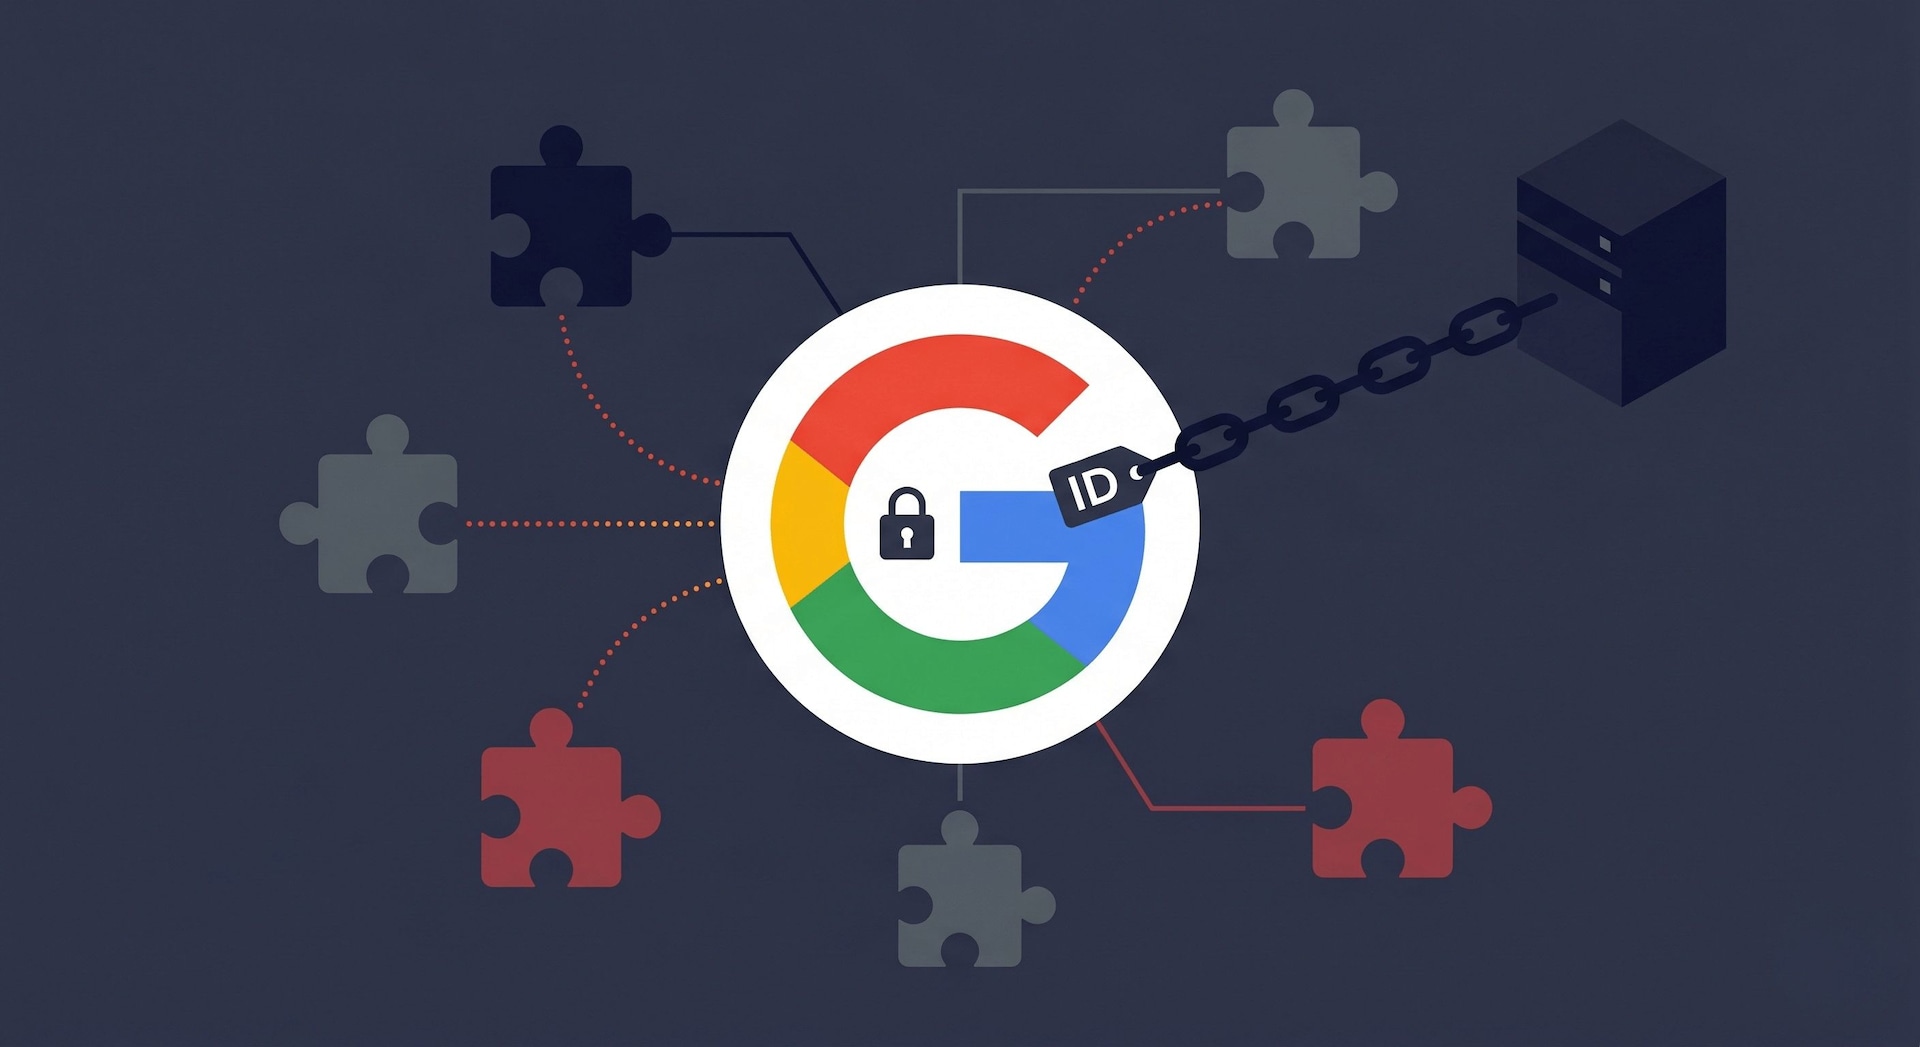
画像引用:スマホライフPLUS(https://sumaholife-plus.jp/pc_it/52106/)
サプライチェーンセキュリティ企業Socket社の最新レポートによると、ゲームやTikTokツール、広告ブロックなどを装った「108個の悪質なChrome/Edge拡張機能」が発見されました。
これらは合計2万回以上ダウンロードされており、裏で15秒ごとにメッセージデータを外部へ不正送信してセッションをリアルタイムで乗っ取るほか、Googleがアカウントごとに一意に割り振る「sub ID」と呼ばれる識別子を密かに窃取していました。
sub IDはパスワードやGmailアドレスを変更しても「ユーザー側で変更・リセットが一切できない永久的な識別子(アカウントの永久ID)」であるため、一度ハッカーに奪われると、将来あなたが別のサービス等を利用した際にも確実に個人を特定され、あらゆるプラットフォームにまたがる永続的な追跡プロフィールが構築される深刻な危険をもたらします。
<出典>
パスワード変更でも逃げられない! 悪質Chrome拡張機能108個が盗んでいた「永久ID」とは(スマホライフPLUS)
2:100万人が使ったGoogleお墨付き「Featured」バッジ付拡張機能がマルウェアに変貌した「Save Image as Type」事件

画像引用:スマホライフPLUS(https://sumaholife-plus.jp/pc_it/51435/)
画像をJPEGやPNG等に簡単変換できる、Web関係者の間で“神ツール”として100万人以上に愛用され、Googleの公式から信頼の証である「Featured」バッジまで付与されていた超人気拡張機能「Save Image as Type」。2025年秋に開発者の所有権が不審なサードパーティへ売却・変更されたことをきっかけに、悪質なマルウェアへと一変しました。
裏に仕込まれた「inject.js」という不正コードが、Amazon等の578以上の通販サイトに目に見えない「隠しiframe」を強制挿入し、ユーザーのアフィリエイト成果報酬を乗っ取って運営者に横取りさせる不正アフィリエイト行為(Cookie Stuffing)を行っていました。
Microsoftは2月に削除を完了したものの、Googleの対応が遅れ、実に4カ月もの間、100万人のユーザーが無防備な状態に置かれるなど、Googleのバッジ審査の信頼性を揺るがす大事件となりました。
<出典>
なぜ4カ月も放置された? Google「お墨付き」拡張機能がマルウェアだった件(スマホライフPLUS)
3:対策は「拡張機能の棚卸し」のみ!不要な拡張機能を削除すべきセキュリティ上の重要理由
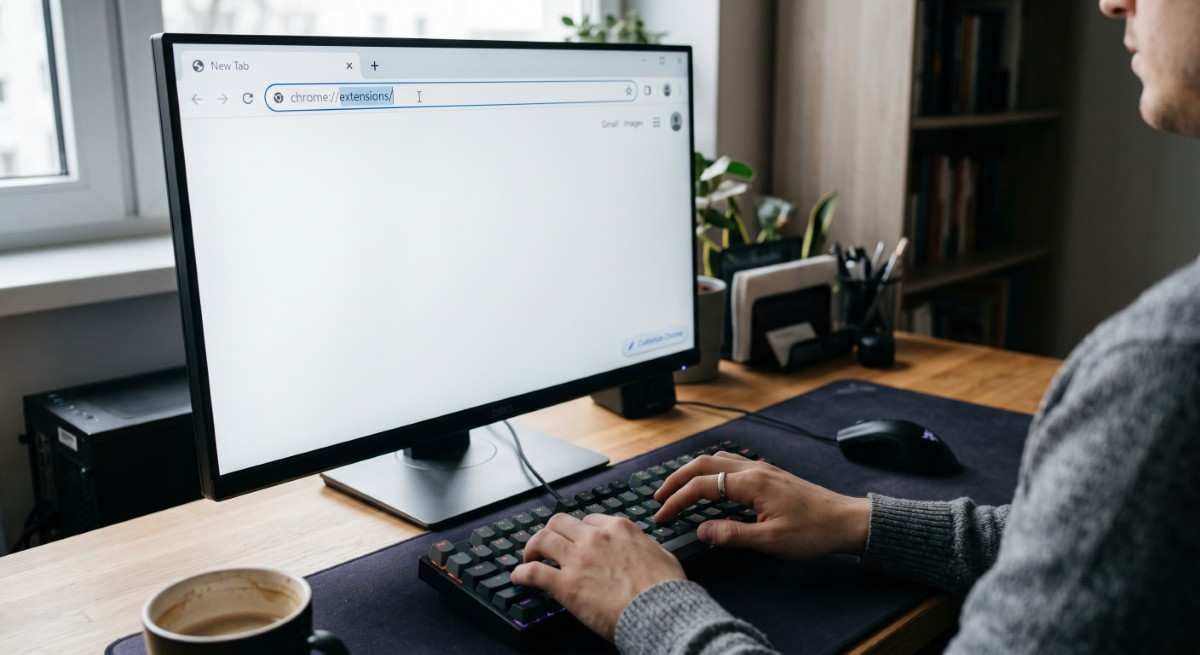
拡張機能は定期的にチェック!※Google Geminiにて作成
「自分は有名な大手拡張機能しか入れていないから大丈夫」というのは完全な誤信です。
ハッカーグループは、人気の無料拡張機能の「所有権を開発者から多額のお金で買い取る」、あるいは「開発者自身をフィッシング詐欺にハメてアカウントを乗っ取る」といった手口で、既存のクリーンな優良ツールを自動アップデート経由で一瞬にして「危険なウイルスアプリ」に豹変させます。
これを防ぐ手段は、定期的に「chrome://extensions/」にアクセスして拡張機能の棚卸しを行い、長期間使用していないものや不審なアップデートがあったものを「念のために残さず、完全に削除」して、不要な権限を剥奪しておくセルフメンテナンスを徹底することです。
<出典>
なぜ4カ月も放置された? Google「お墨付き」拡張機能がマルウェアだった件(スマホライフPLUS)
【まとめ】「無料の便利ツール」に潜む、見えない巨大なセキュリティコスト
かつては安全だったバッジ付きのツールでさえ、売却や乗っ取りによっていつのまにか個人情報や永久IDを窃取する悪質マルウェアに変貌します。ブラウザの拡張機能は最小限に絞り込み、使っていないものはためらうことなく即座にアンインストール・削除する習慣を今日から始めましょう。

※記事内における情報は原稿執筆時のものです。店舗により取扱いがない場合や、価格変更および販売終了の可能性もございます。あらかじめご了承ください。
※記事内容は執筆時点のものです。最新の内容をご確認ください。